Serwer MCP z pierwszeństwem agenta do kontrolowanego przez operatora red teamingu AI
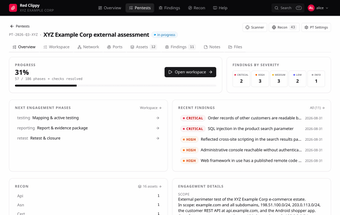
red-clippy, od założyciela CSPF, to serwer MCP, który przekształca standardowy LLM w proaktywnego asystenta bezpieczeństwa do zarządzania zaangażowaniami pentestowymi. Ramy aktywów, ustaleń i dowodów, aby agent mógł uczestniczyć w zadaniach cyklu życia. Serwer zawiera handshake doktrynalny, wyjścia grafu ataków oraz wchłanianie wyników narzędzi, aby koordynować działania agenta. Narzędzie jest skierowane do badaczy bezpieczeństwa cybernetycznego, członków zespołu red i testerów penetracyjnych, którzy potrzebują nadzorowanej, sterowanej przez agenta orkiestracji ocen.
Jakie zadania można rzeczywiście wykorzystać?
Narzędzie pozycjonuje model językowy jako aktywnego kontrolera dla przepływów pracy testów penetracyjnych. Obejmuje zakres i śledzenie zasobów, obserwację i zbieranie dowodów, pokrycie metodologii, zarządzanie ustaleniami oraz generowanie grafów ataków. Przykłady zastosowań obejmują agregowanie wyników skanera w jeden kontekst, produkcję uporządkowanych zestawów dowodów oraz utrzymywanie ścisłego rejestru zaangażowania. Jego zakres obejmuje cykl życia testów penetracyjnych, a nie jednorazowe zadania raportowe, dzięki czemu operatorzy mogą centralizować artefakty z wielu narzędzi.
Jak dokładne i zdyscyplinowane są wyniki produkowane przez agenta?
Protokół kontekstowy modelu dostarcza dokument Instrukcji Zespołu Czerwonego na początku sesji, zapewniając agentowi doktrynę operacyjną i kontekstowe instrukcje. Ta struktura ogranicza decyzje agenta, mapując wyniki na śledzone pokrycie metodologii i formaty ustaleń, co ułatwia weryfikację artefaktów produkowanych przez maszyny. Doktryny redukują odpowiedzi w formie swobodnej, ale wygenerowane ustalenia nadal wymagają weryfikacji przez człowieka przed jakimkolwiek oficjalnym raportowaniem.
Jakie wejścia i środowisko są wymagane?
Narzędzie wymaga klienta zgodnego z MCP, na przykład Claude Desktop, oraz lokalnego środowiska kontrolowanego przez operatora bezpieczeństwa, domyślnie na porcie:7337. Przyjmuje wyniki z zewnętrznych skanerów i narzędzi analitycznych oraz organizuje te dane do przetwarzania przez agenta. Wdrożenie zakłada lokalne wykonanie i kontrolę operatora; serwer jest zaprojektowany do akceptacji uporządkowanego wyjścia narzędzi, a nie surowych, nieaudytowanych danych z publicznych źródeł.
Jakie ograniczenia operacyjne i środki ostrożności są istotne?
Projekt nie jest zabezpieczony przed publiczną ekspozycją i ma być uruchamiany na maszynach pod kontrolą operatora, więc wybory dotyczące hostingu określają ryzyko operacyjne. Agenci produkują działania i artefakty, które najlepiej traktować jako projekty wymagające przeglądu przez człowieka. Dyskusje społecznościowe pojawiają się na GitHubie i Kitploit, co wskazuje na zainteresowanie, ale przyjmujący powinni zaplanować zarządzanie, weryfikację dowodów i nadzorowane przepływy pracy przed poleganiem na narzędziu w sytuacjach o wysokiej stawce.
Kto powinien to przyjąć i kiedy
Narzędzie nadaje się dla zespołów bezpieczeństwa gotowych traktować artefakty generowane przez maszyny jako wejścia do zdyscyplinowanych procesów przeglądowych oraz egzekwować zarządzanie wokół działań agenta. Jest nieodpowiednie dla grup poszukujących automatyzacji w chmurze bez nadzoru lub dla organizacji pozbawionych formalnego nadzoru testowego. Przyjęcie przynosi korzyści, gdy zespoły łączą nadzór operatorów, weryfikację dowodów i zatwierdzenie przez ludzi przed przeniesieniem ustaleń do naprawy lub formalnych raportów. Ten wybór nagradza zarządzanie i dyscyplinę operatorów.